Нова кампания за разпространение на зловреден софтуер, обозначена от специалистите по киберсигурност като Yoba, използва фалшиви приложения за ChatGPT и Claude, за да заразява компютри с Windows.
За кампанията съобщават изследователите от Check Point Research, които проследяват дейността на киберпрестъпниците в продължение на приблизително два месеца. Атакуващите създават фалшиви проекти в GitHub и уебстраници, представящи се за официални източници на приложения с изкуствен интелект. Сред използваните имена са GPT-5.6 Sol, GPT-6 Astra и Claude Opus. Тези страници изглеждат достатъчно убедително, за да подведат потребителите, а някои от тях дори се появяват сред първите резултати в Google при търсене на съответните приложения.
Основният метод за привличане на жертви е т.нар. SEO poisoning – манипулиране на резултатите от търсачките с цел злонамерени сайтове да се показват по-напред при определени заявки. B случая престъпниците използват GitHub хранилища и страници, хоствани чрез GitHub Pages, за да рекламират несъществуващи версии на популярните ИИ приложения. Любопитното е, че според Check Point Research атакуващите дори не са имали нужда от изкуствено генерирани оценки, звезди или последователи в GitHub. Вместо това са успели да позиционират проектите си високо в Google чрез оптимизирано съдържание. Това прави атаката особено опасна, тъй като потребителят може да попадне на злонамерено изтегляне, докато смята, че просто търси официална версия на познат софтуер.
Най-интересната и същевременно опасна част от атаката е начинът, по който се заобикаля доверието към легитимния софтуер. След изтегляне потребителят получава ZIP архив, който съдържа:
Истинския инсталационен файл Setup.exe на OpenAI или Anthropic.
Злонамерена библиотека с името winmm.dll.
Допълнителни файлове, които подпомагат изпълнението на атаката.
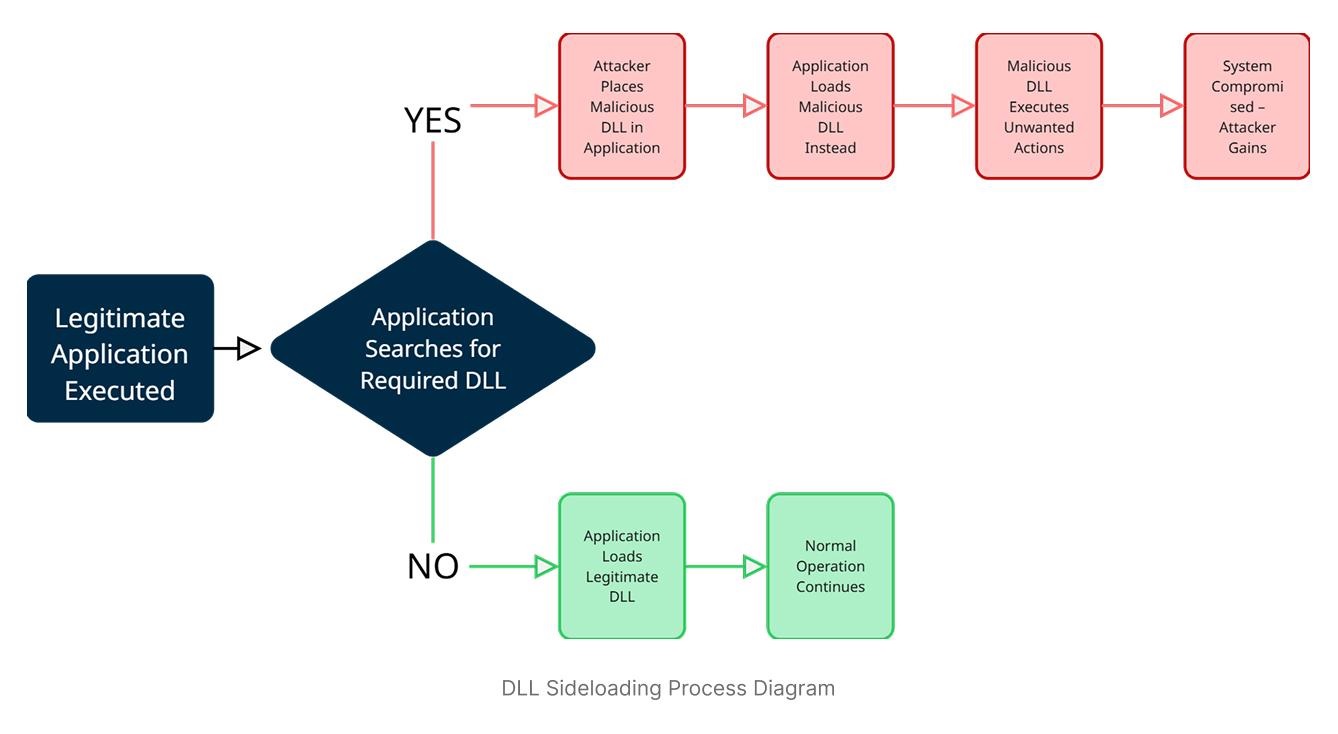
Инсталационният файл действително е оригинален и разполага с валиден цифров подпис от съответния разработчик. Това обаче не означава, че целият архив е безопасен. Когато потребителят стартира Setup.exe, Windows зарежда и намиращата се в същата директория библиотека winmm.dll. Тя е подменена от нападателите и съдържа злонамерен код. Тази техника е известна като DLL sideloading. При нея киберпрестъпниците използват легитимно приложение, за да заредят злонамерена динамична библиотека. Така могат да се възползват от доверието към оригиналния изпълним файл, без да се налага да фалшифицират неговия цифров подпис. Важно е да се подчертае, че според публикуваното изследване няма данни самите OpenAI или Anthropic да са били компрометирани. Злоупотребата е с техни легитимни изпълними файлове, поставени в злонамерени пакети.
Какво се случва след заразяването?
След стартирането си зловредният компонент може да поиска администраторски права. При успешно изпълнение той се инсталира в системната директория:
C:\ProgramData\WMProcess
След това създава планирана задача, която позволява на зловредния код да се стартира автоматично при следващо зареждане на Windows. За да изглежда по-безобидна, задачата се представя като свързана с Windows Media Player. Допълнителна особеност е начинът, по който инфекцията комуникира със своите оператори. Вместо да разчита единствено на традиционна командна инфраструктура, Yoba използва легитимни интернет услуги, включително Telegram и криптирани DNS заявки чрез Google. Това усложнява откриването на комуникацията, тъй като отделните мрежови връзки могат да изглеждат напълно нормални.
При анализираните от Check Point инфекции крайната цел е била стартирането на XMRig – софтуер за добив на криптовалута, използван в случая без знанието и съгласието на собствениците на заразените компютри. Зловредният софтуер използва ресурсите на процесора за криптодобив, като според изследователите трафикът преминава през мрежата Tor. Интересна подробност е, че процесът може да бъде преустановяван, когато потребителят активно използва компютъра. По този начин се намалява вероятността жертвата да забележи необичайно натоварване на процесора. Накрая, специалистите препоръчват потребителите да изтеглят ИИ приложения единствено от официалните сайтове на техните разработчици.
Снимка: Unsplash/vmray.com
Виж още: Това е ракетата Big Iron: амбициозен план за 20 000 орбитални центъра за изкуствен интелект
Още по темата
Коментари (0)
Още от Tech
Препоръчано

Може Да Харесате
Избрано от редактора
Селекция от статии и ревюта от редакторите на HiComm