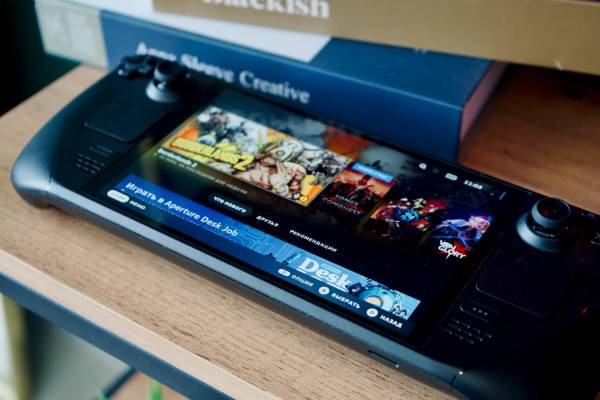
Разкриването на уязвимост в защитата на Nintendo Switch 2 доведе до нов етап в разработката на неофициален софтуер за конзолата. Вече се съобщава за извлечени файлове от Deltarune: Chapters 1–4 и бета версията на The Duskbloods. Въпреки напредъка обаче, възможностите за масово пиратство и стартиране на копия на игрите чрез емулатори остават ограничени. Междувременно Nintendo предприема действия, които могат да затруднят използването на открития експлойт.
Откритието бележи важна стъпка за общността, която разработва homebrew приложения и модификации за Nintendo Switch 2. Според информацията, публикувана от Notebookcheck, вече са извлечени файлове от първите четири глави на ролевата игра Deltarune, както и данни от бета версията на предстоящата продукция The Duskbloods на студиото FromSoftware.
При Deltarune извличането на съдържанието на файловата система на играта е позволило достъп до различни ресурси и активи, използвани в първите четири глави. Междувременно публикации в социалните мрежи, свързвани с профила Centro Leaks, съобщават за анализ на файловата структура на The Duskbloods.
Важно е да се направи разграничение между извличането на игрови файлове и възможността за стартиране на пълноценни копия на игрите. Наличието на дамп само по себе си не означава, че заглавието може да бъде стартирано на компютър или чрез емулатор.
Как работи експлойтът ns2jb?
Уязвимостта, известна като ns2jb, е разработена от изследователя по сигурността Sammy Hajhamid, познат онлайн с псевдонима Pepsipu. За разлика от някои предишни методи за модифициране на конзоли, този подход не изисква физическа промяна на хардуера. Той използва софтуерни уязвимости, свързани с приложението SmileBASIC 4 и файловите услуги на системата. Според техническото описание на изследователя първоначалният достъп се постига чрез грешка при обработката на масиви в SmileBASIC 4. След това друга уязвимост във файловата система позволява по-широк достъп до определени области от паметта и изпълнение на собствен код.
Това дава възможност за стартиране на неофициални приложения, анализ на игрови ресурси, създаване на модификации и извличане на запазени файлове. Сред вече демонстрираните приложения на експлойта са добавянето на потребителски персонажи в Mario Kart World. Засега обаче ns2jb осигурява само частичен достъп до системата. Той не предоставя пълен контрол на ниво ядро на операционната система и не инсталира постоянен персонализиран фърмуер. Освен това експлойтът е от типа tethered — необходимо е повторно активиране след рестартиране на конзолата.
Една от най-важните реакции е премахването на SmileBASIC 4 от каталога на Nintendo eShop. Приложението служи като отправна точка за задействане на експлойта и недостъпността му за нови покупки може да ограничи броя на потребителите, които могат лесно да възпроизведат уязвимостта.
Към момента не е потвърдено официално, че премахването на приложението е пряко следствие от откритата уязвимост. Същевременно вече се обсъждат и други потенциални начини за получаване на достъп до системата, включително методи, които не зависят от SmileBASIC 4. Отделно разработчикът Gezine, известен с участието си в сцената за модификации на PlayStation 5, съобщава, че Nintendo се е свързала с него. Засега не е ясно какво е съдържало съобщението и дали става въпрос за официално предупреждение или искане за прекратяване на определени дейности.
Ще могат ли игрите за Switch 2 да се стартират на компютър?
Това остава основният технически въпрос. Извличането на игрови файлове е само една от необходимите стъпки към създаването на работещи ROM копия за емулатори. За да бъдат стартирани подобни копия извън оригиналната конзола, е необходимо да бъдат преодолени допълнителни защитни механизми, включително криптирането на игровите данни. Без необходимите ключове за декриптиране наличието на извлечени файлове не е достатъчно за нормалното им изпълнение чрез емулатор.
Има и още едно ограничение: уязвимостта може да бъде отстранена с бъдеща актуализация на системния софтуер. Според наличната информация ns2jb работи с версия 23.0.1 на фърмуера, но съвместимостта му с по-нови версии не е гарантирана.
Историята на първия Nintendo Switch показва колко сложна може да бъде тази надпревара. Откритата през 2018 г. хардуерна уязвимост при определени ранни версии на оригиналната конзола не можеше да бъде отстранена единствено чрез софтуерна актуализация и наложи промени в хардуерния дизайн на следващите устройства.
Сегашният експлойт при Switch 2 засега не представлява същия мащаб на заплаха. Той обаче показва, че изследователите вече намират начини да заобикалят част от защитите на сравнително новата платформа. За Nintendo предизвикателството е двойно: компанията трябва да защитава интелектуалната собственост на разработчиците и издателите, като същевременно ограничава възможностите за неоторизирано копиране и разпространение на игри. От друга страна, homebrew общността използва подобни открития и за легитимни цели, включително експериментиране със софтуер, модификации и изследване на хардуера.
Снимка: Unsplash
Виж още: Дизайн или дефект: Екраните на някои iPhone Duo не издържаха дори един ден
Още по темата
Коментари (0)
Още от Play
Препоръчано
Може Да Харесате
Избрано от редактора
Селекция от статии и ревюта от редакторите на HiComm